
Indice dei contenuti
Un attacco hacker alla Camera dei deputati ha preso di mira negli ultimi giorni le caselle di posta elettronica di numerosi parlamentari. Tra queste c’è quella da deputata della presidente del Consiglio Giorgia Meloni. Lo hanno reso noto il 27 ottobre 2026 fonti di Montecitorio, a Roma. Parlano di un’azione massiccia ma tenuta sotto controllo dai tecnici. Le verifiche sono in corso con l’Agenzia per la cybersicurezza nazionale (ACN).
Nella stessa giornata Palazzo Chigi ha precisato che l’indirizzo colpito non è quello che la premier usa per le comunicazioni di governo. Per ora l’informazione pubblica si ferma qui: un attacco descritto come ampio e una rassicurazione. Mancano un numero ufficiale, un elenco dei danni e un nome dietro l’operazione.
Tre caselle violate nella notte, secondo la ricostruzione confermata a Montecitorio
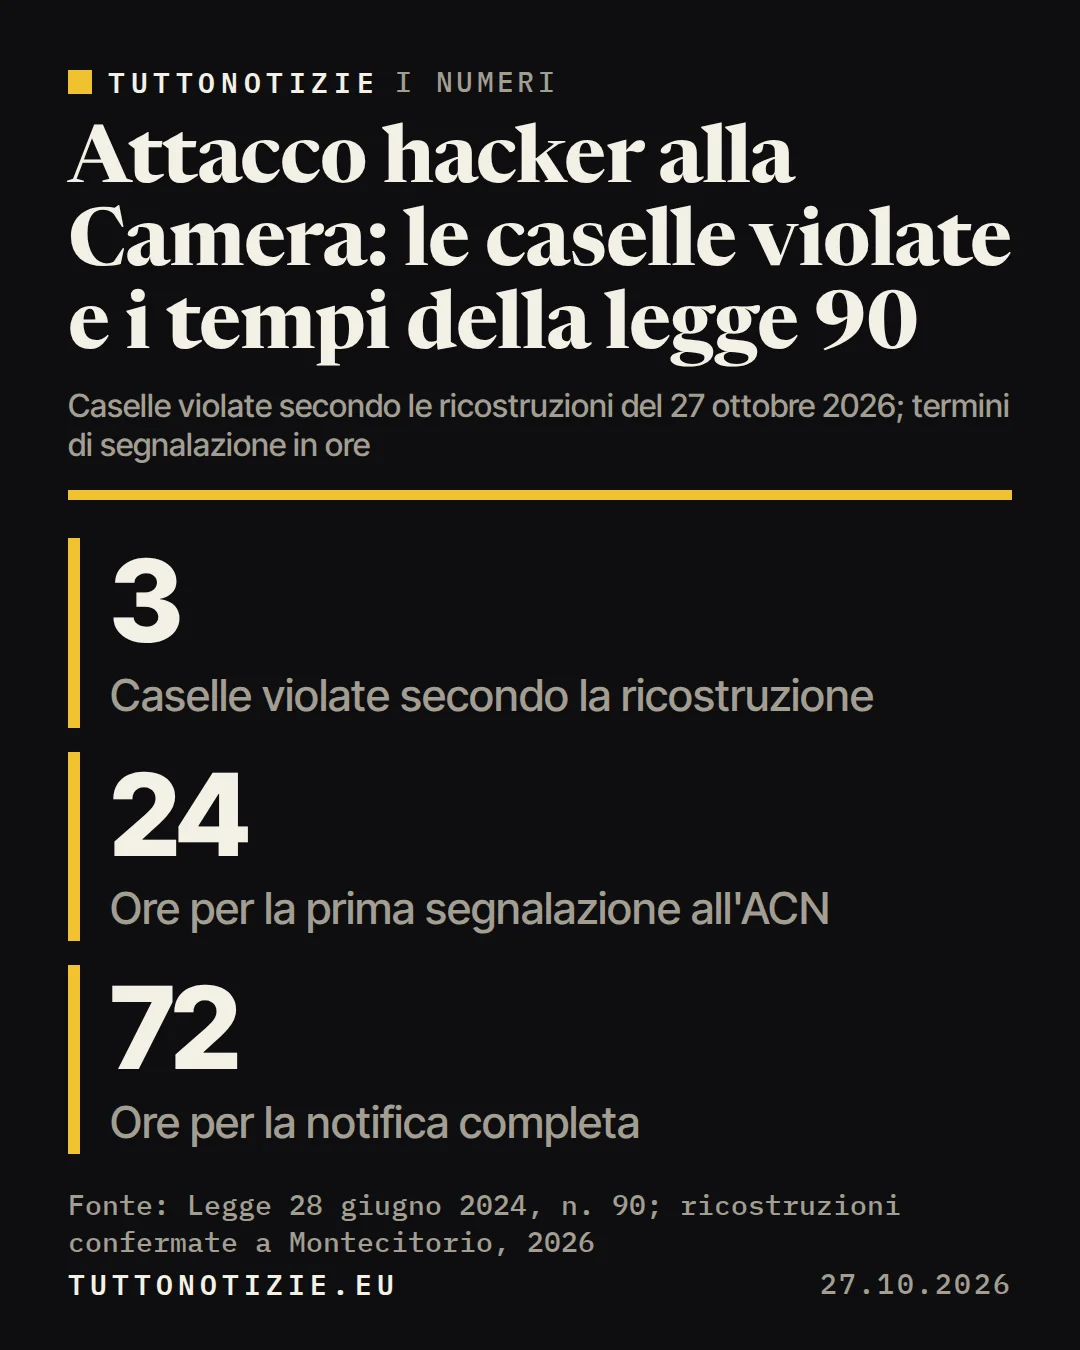
Le caselle violate sarebbero tre: quella di Giorgia Meloni, quella di Andrea Delmastro, deputato di Fratelli d’Italia ed ex sottosegretario alla Giustizia, e quella di Paolo Formentini, deputato della Lega. Lo ha ricostruito il Corriere della Sera, che riferisce di una conferma arrivata dai vertici amministrativi e politici della Camera.
Fra le due versioni c’è una distanza che conta. Prendere di mira decine di caselle e riuscire a entrare in tre sono cose diverse. Nel primo caso si parla spesso di phishing, cioè una pioggia di mail false costruite per rubare le password. Nel secondo qualcuno ha aperto la porta. Secondo le prime informazioni il sistema della Camera avrebbe retto. Resta però da chiarire se dalle tre caselle sia uscito qualcosa, e nessuno lo ha ancora detto.
Montecitorio: episodi del genere «si presentano quotidianamente»
Fonti della Camera hanno definito l’attacco una questione che «non ha carattere di emergenza» e che «si presenta quotidianamente». Hanno aggiunto che sono state messe in campo «tutte le misure di protezione», in collaborazione con l’ACN, con cui è attivo un protocollo specifico.
La frase doveva rassicurare. Invece apre un problema. Se gli attacchi alla posta del Parlamento arrivano ogni giorno, la Camera li conta, li classifica e sa quanti vanno a segno. Quei numeri esistono già e possono diventare pubblici senza rivelare nulla di utile a chi attacca. Tenerli in un cassetto lascia spazio solo alle voci.
Un attacco quotidiano merita un resoconto pubblico, non un’alzata di spalle.
La casella da deputata della premier non serve al lavoro di governo
Palazzo Chigi ha chiarito che la casella violata non è quella delle comunicazioni di governo. È l’indirizzo che ogni deputato riceve entrando a Montecitorio, e la premier lo ha dall’inizio della legislatura del 2022. Diverse ricostruzioni lo descrivono come un account formale, di fatto inattivo.
Per i segreti di governo la notizia è buona. Per la Camera molto meno. Chi si occupa di sicurezza informatica lo ripete da anni: un account aperto e poco usato è una delle porte più comode, perché nessuno si accorge se qualcuno ci entra. La responsabilità non è della premier: gli account li gestisce l’amministrazione di Montecitorio. Se un account intestato alla presidente del Consiglio resta raggiungibile senza servire a nulla, va chiuso oppure protetto con la verifica in due passaggi. Lo stesso vale per tutti i 400 deputati.
La legge 90 del 2024 obbliga gli enti pubblici a segnalare gli attacchi entro 24 ore
La legge 28 giugno 2024, n. 90 impone alle amministrazioni centrali, alle Regioni, alle città metropolitane, ai grandi Comuni e alle aziende sanitarie di segnalare all’ACN gli incidenti informatici entro 24 ore. La notifica completa va inviata entro 72 ore.
La Camera ha un’autonomia riconosciuta dalla Costituzione e regola da sé la propria sicurezza. Per questo i suoi rapporti con l’Agenzia passano da un protocollo e non da quell’obbligo. Ma il Parlamento ha scritto quella legge per tutti gli altri. Non può applicare a se stesso un livello di trasparenza più basso di quello che pretende da un Comune di 100.000 abitanti. Il presidente della Camera, Lorenzo Fontana, deve riferire in Aula quante caselle sono state attaccate e quante violate, e se qualche messaggio è uscito da Montecitorio. Il Copasir, il comitato parlamentare che vigila sui servizi segreti, ha tutti gli strumenti per ascoltare subito i vertici dell’ACN.
La strategia nazionale di cybersicurezza arriva a scadenza a fine 2026
La Strategia nazionale di cybersicurezza 2022-2026 si chiude quest’anno. L’ACN l’ha presentata nel maggio 2022 con 82 misure, sostenute dai 623 milioni di euro del Piano nazionale di ripresa e resilienza (Pnrr) destinati alla sicurezza informatica pubblica. Nell’anno del bilancio finale, finisce nel mirino la posta del Parlamento.
Il rischio è documentato. Secondo il Rapporto Clusit 2024, dell’Associazione italiana per la sicurezza informatica, nel 2023 l’Italia ha subito l’11% degli attacchi gravi registrati nel mondo, pur avendo meno dell’1% della popolazione del pianeta. Nell’agosto 2021 un virus che sequestra i dati ha bloccato per giorni i sistemi della Regione Lazio, prenotazioni dei vaccini comprese. Più di recente abbiamo raccontato il caso del pm di Roma Di Cicco, che ha denunciato l’hackeraggio del suo profilo dopo un post offensivo contro Meloni. Fra le due vicende non è emerso alcun legame. Hanno in comune solo il bersaglio più fragile: le credenziali di accesso.
Cybersicurezza pubblica in Italia, dall'ACN all'attacco alla Camera
- Un decreto-legge del governo istituisce l'Agenzia per la cybersicurezza nazionale (ACN)
- Un attacco ransomware blocca i sistemi della Regione Lazio, comprese le prenotazioni dei vaccini
- Il presidente della Repubblica promulga la legge 90: incidenti segnalati all'ACN entro 24 ore
- Fonti di Montecitorio rendono noto l'attacco alle mail dei deputati, compresa quella di Meloni
Chi legge l’attacco come una mossa per distogliere l’attenzione dalla manovra ignora che le incursioni contro le istituzioni italiane sono ricorrenti e documentate da anni. Anche il Fisco è già finito nel mirino: nel luglio 2022 il gruppo criminale LockBit rivendicò un attacco all’Agenzia delle Entrate, poi ridimensionato da Sogei, la società pubblica che ne gestisce i sistemi. Che la sicurezza della Camera sia affidata a una società straniera non risulta da alcuna fonte ufficiale.
Le verifiche con l’Agenzia per la cybersicurezza sono ancora in corso
Camera e ACN stanno ancora verificando quanto è grande l’attacco, e finora nessuno lo ha rivendicato. Alcune ricostruzioni parlano di un’operazione di guerra ibrida, cioè condotta o sostenuta da uno Stato straniero. È un’ipotesi non confermata da fonti ufficiali. Entrare senza permesso in un sistema informatico è comunque un reato, previsto dall’articolo 615-ter del codice penale.
Nei prossimi giorni le verifiche tecniche diranno se le tre caselle sono state solo forzate o anche svuotate. Entro fine anno il governo dovrà poi chiudere la strategia 2022-2026 e scrivere quella successiva. La posta del Parlamento è un’infrastruttura dello Stato. Chi la protegge deve rendere conto di cosa è successo, con numeri e date, prima che lo facciano le voci.
Come abbiamo lavorato
- Abbiamo consultato un documento ufficiale, citato in fondo all’articolo.
- Distinguiamo i fatti accertati da quello che è solo sostenuto dalle parti, e lo diciamo nel testo.
- Ultimo aggiornamento: 27 ottobre 2026, ore 16:10.
Hai notato un errore? Scrivici a info@tuttonotizie.eu: verifichiamo ogni segnalazione e, se l’errore è confermato, correggiamo dando conto della modifica. I nostri standard editoriali.
Fonti
Ne stiamo parlando sulla nostra pagina Facebook: leggi i commenti e di’ la tua.
Ti potrebbe interessare